Cloudflare 开源 Void:让 IT 团队掌控 AI 时代的应用安全
面对开发者利用 AI 自建应用带来的安全失控风险,Cloudflare 推出开源控制平面 Void,通过代码化策略帮助企业实现零信任自动化管理。
随着 AI 编程工具的普及,一种被称为“氛围编程”的现象正在兴起。越来越多的员工,甚至非专业开发者,开始利用 AI 辅助工具自行构建应用程序。这种趋势虽然极大地提升了开发效率,但也给企业的 IT 安全部门带来了严峻挑战:如何确保这些由开发者“自嗨”构建的应用,符合企业的安全合规标准?
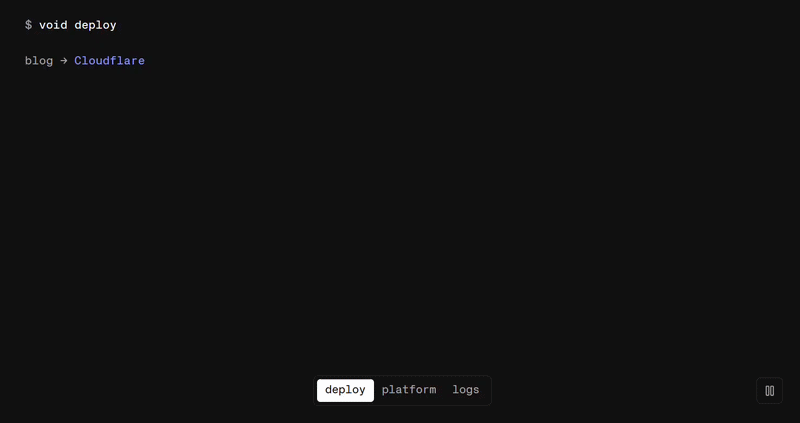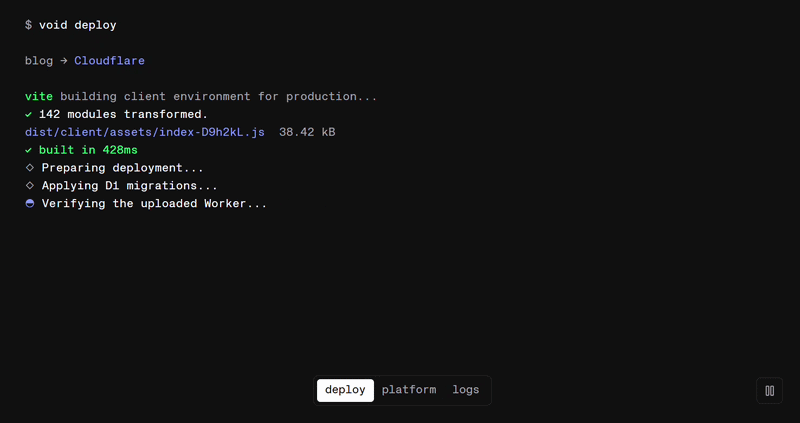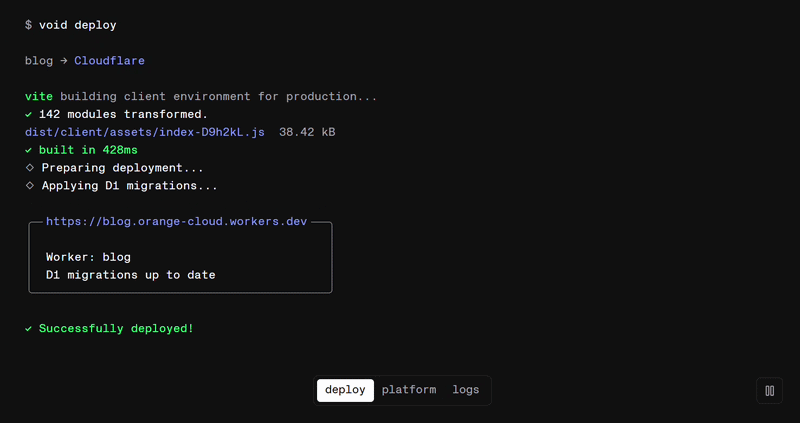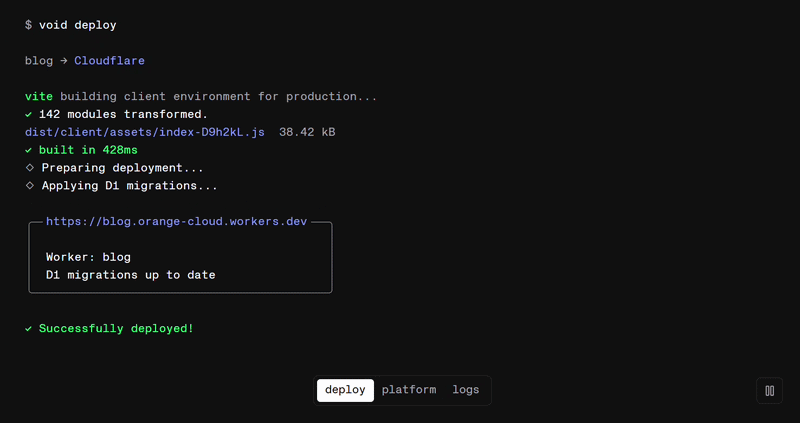
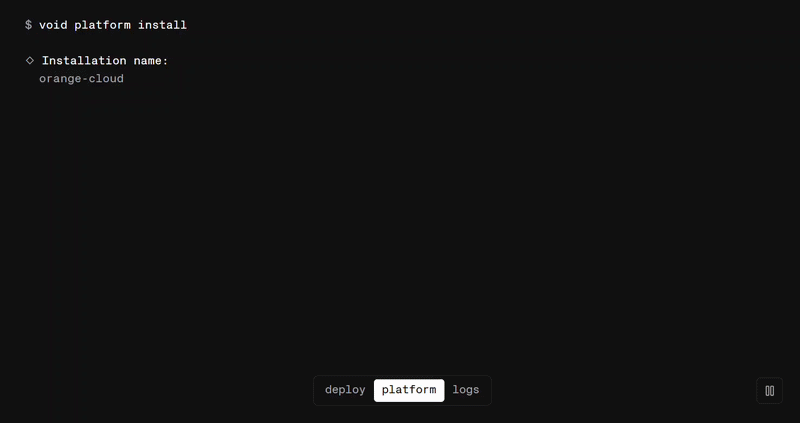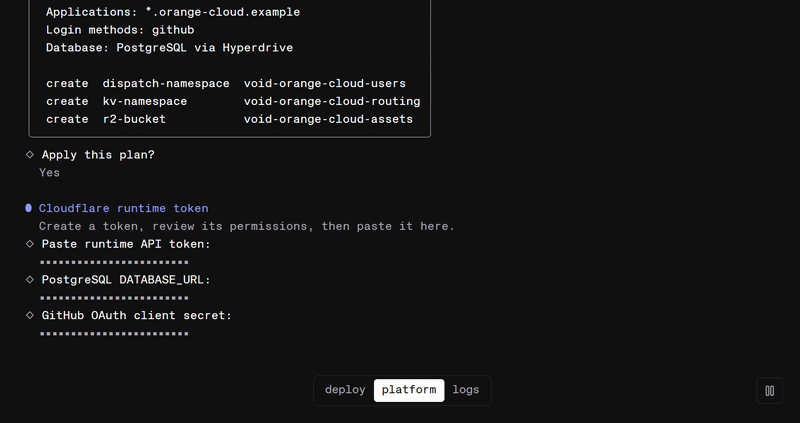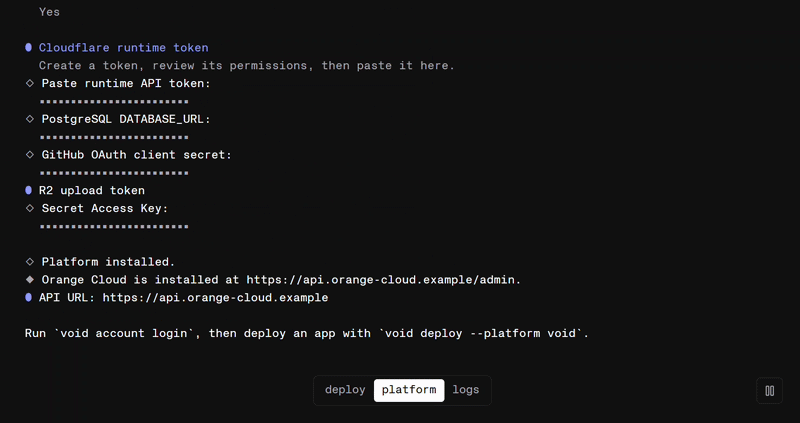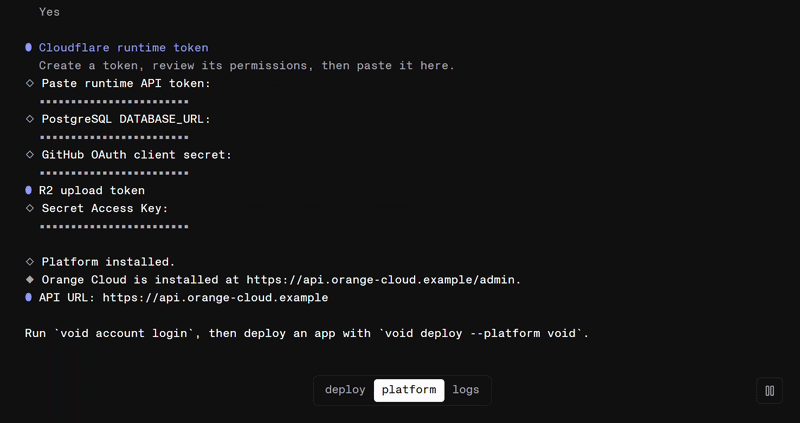
为了解决这一痛点,Cloudflare 宣布开源其新的控制平面工具 Void。Void 的核心目标是为 IT 团队提供一种标准化的方式,去管理和控制那些由开发者自行构建的应用,确保它们始终处于安全策略的覆盖之下。
什么是 Void?
Void 是 Cloudflare 推出的开源控制平面,它允许企业通过代码(例如 Terraform)来定义安全策略。简单来说,它将“安全规则”从人工配置转变为代码管理,从而实现了策略的自动化、可追溯和版本控制。
为什么开发者需要它?
在“氛围编程”模式下,开发者可能更关注功能实现,而忽略了安全配置。Void 的出现解决了这一矛盾:开发者可以专注于业务逻辑,而安全策略则由 IT 团队通过代码统一制定,并自动应用到开发者创建的任何服务中。
核心价值与应用场景
对于现代技术团队而言,Void 提供了以下实用价值:
- 零信任自动化: 无论应用部署在哪里,Void 都能强制执行身份验证和访问控制,确保只有授权用户才能访问敏感资源。
- 统一策略管理: IT 团队无需手动去检查每个新应用,只需在 Void 中编写一次策略(如 API 访问限制、地理位置限制),系统就会自动执行。
- 开发者体验(DX)优化: 开发者无需成为安全专家,只要遵循团队定义的代码规范,就能确保自己的应用是安全的。
总结
Cloudflare Void 的开源,标志着企业 IT 安全管理正在向“代码化”和“自动化”转型。它不仅为 IT 团队提供了一个强有力的抓手,让安全策略不再滞后于开发速度,也为拥抱 AI 编程的开发者提供了一个安全、合规的运行环境。
对于正在探索零信任架构和 DevOps 自动化的团队来说,Void 是一个值得尝试的高效工具。
本文目录(4 节)
本文基于 The New Stack 的公开内容,由 AI 辅助整理改写后发布。
原标题:Employees are vibe-coding their own apps. Cloudflare open-sources Void to give IT a handle on them
阅读原文